Cum definim maturitatea cibernetică?
Evenimentul de lansare a rezultatelor studiului de piață Radiografia Securității Cibernetice a început cu definiția maturității cibernetice, iar Delia Necula, CEO Fort, ne-a spus că indicele se calculează pe baza a cinci factori cu pondere egală, după cum urmează: pe o scală de la 0 la 100, indexul ne arată la 0 absența maturității, iar la 100, nivelul maxim.
Întâi vorbim despre măsurile teoretice, despre ce se poate scrie:
- Guvernanța – există reguli scrise, există proceduri, se știe cine ce face?
- Monitorizarea sistemelor – există reguli ȘI sisteme de monitorizare, se știe cine monitorizează, se urmăresc incidentele.
Ajungem apoi la măsurile practice :
- Capacitatea de răspuns la incidente – ce faci în cazul unui incident ?
- Siguranța tehnică – sisteme, antivirus și soluții, cu mențiunea că a avea soluții nu e echivalent cu a le folosi.
- Cultura de securitate, unde fiecare știe ce are de făcut, iar compania investește.
Toate aceste dimensiuni sunt mai mult sau mai puțin prevăzute în lege, și au fost aplicate comparativ pe rezultatele studiului:
- 45% dintre organizațiile respondente se consideră mature (răspunsuri bazate pe autoevaluare)
- 27% dintre acestea au setul de 3 măsuri practice
Deși raportul nu este atotcuprinzător, este cu siguranță relevant pentru stadiul actual al securității cibernetice în România.
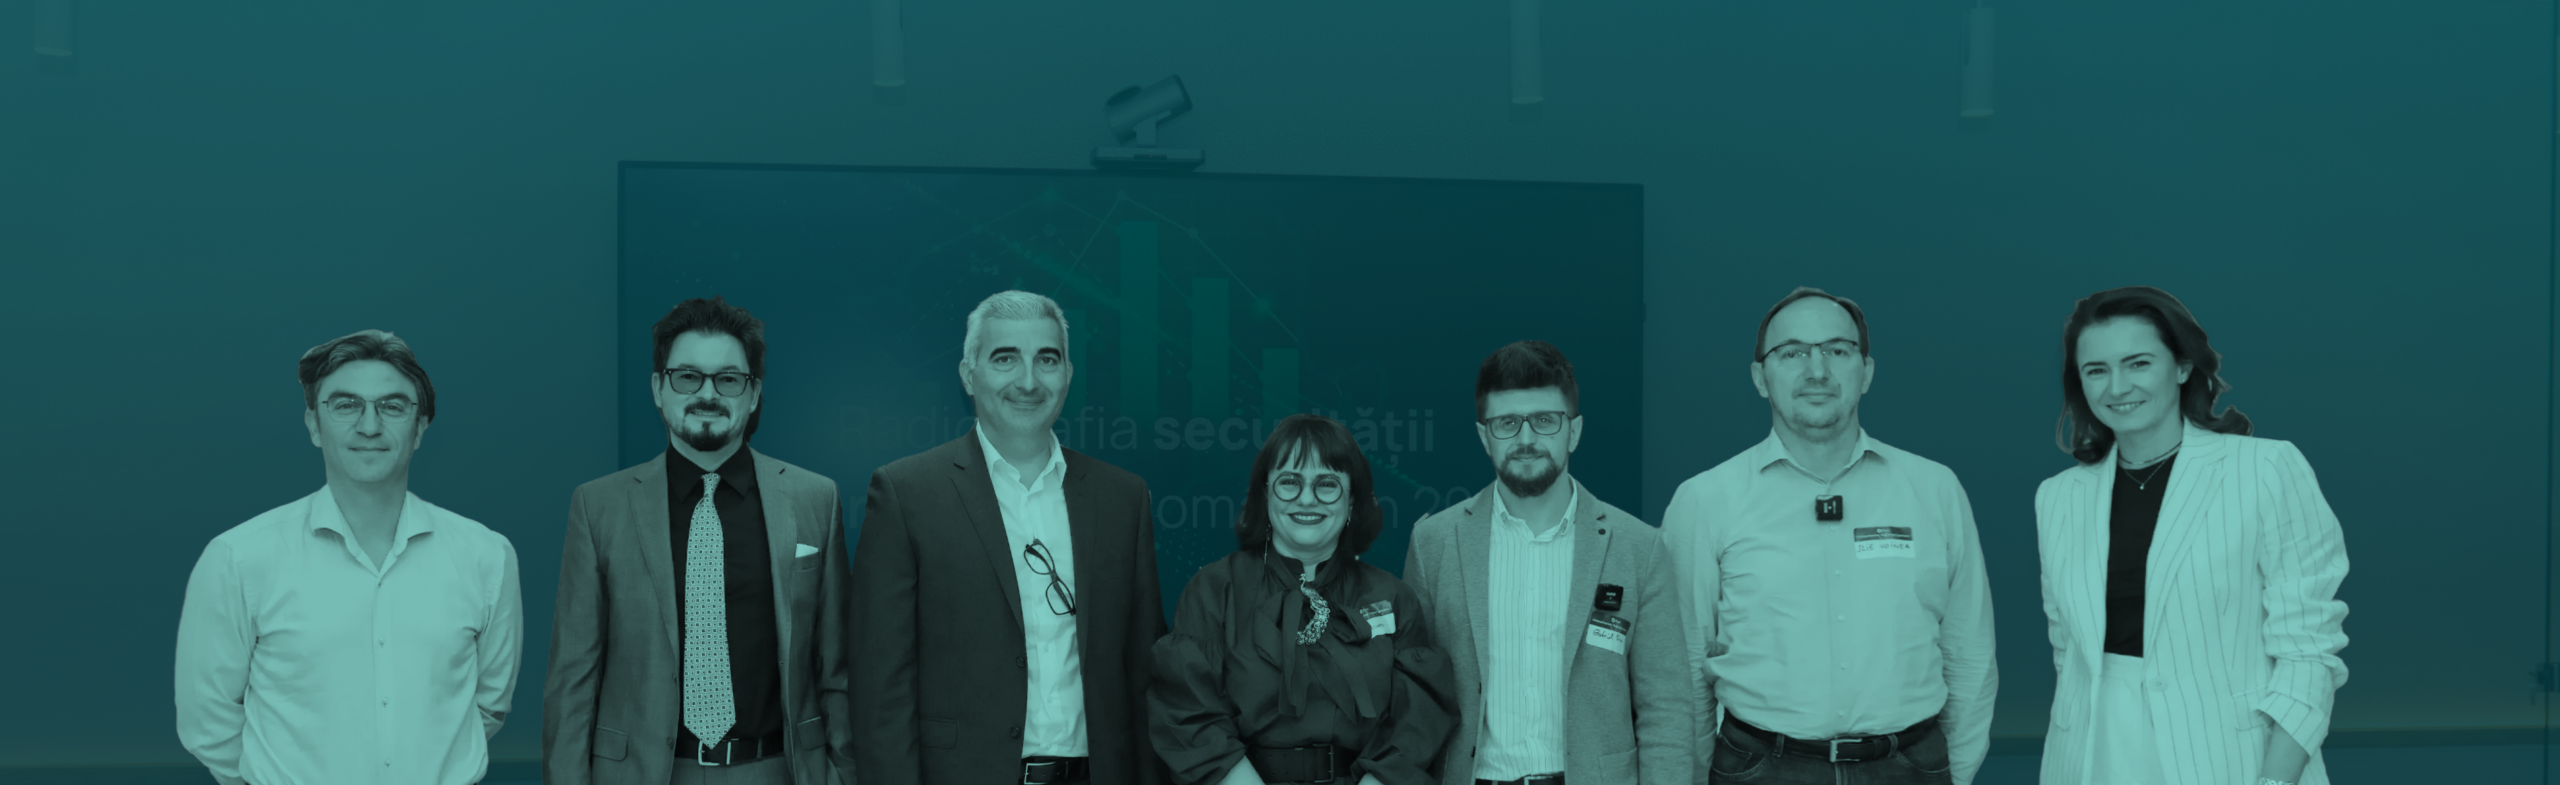
Pe baza acestuia s-a dezvoltat un panel, avându-i invitați pe: Gabriel Dinu (Deputy of the Director @DNSC), Cristina Crețu ( Partener @MPR Partners), Ilie Voinea (Data Protection Officer @Fildas Catena Group), Mihai Petrov (Chief Information Security Officer) si Tudor Cristea (Regional Sales Manager @CrowdStrike).
Multe organizații se află mult sub nivelul acceptabil raportat la cerințele existente
Corelat cu Ordinul 1/2026 am pus pe masă cifra care ne-a preocupat cel mai mult din barometru: 45% dintre organizații se consideră mature, dar doar 27% trec testul practic, iar 39 dintre ele se autodeclară mature fără să îndeplinească niciunul dintre criteriile de bază.
Întrebat cum se vede asta din perspectiva autorităților, într-un regim construit integral pe autoevaluare asumată de management, și cum decurge procesul, Gabriel Dinu nu contestă diagnosticul: recunoaște că multe organizații se află mult sub nivelul acceptabil raportat la cerințele existente și că e nevoie de realism.
El face însă o distincție importantă: supraevaluarea vine din două direcții diferite: necunoașterea cerințelor, pe de o parte, și tentativa deliberată de a părea mai bine decât realitatea, pe de altă parte.
El menționează și că autoritatea a decis conștient să nu înceapă cu un audit. Prima autoevaluare nu e un test de conformitate: legislația e nouă, iar organizațiile au timp să se adapteze. Așteptarea, spune el, e să vadă realitatea, mai ales acum, la prima rundă.
Instrumentul nu cere doar un nivel, ci și argumentarea lui, din două perspective: implementare și documentare.
Cât despre cum devine vizibilă o autoevaluare prea generoasă, Gabriel Dinu descrie trei mecanisme.
Primul e statistic: după un audit serios, orice depășește 4–4,5 e surprinzător, iar nivelul realist de conformitate e 2,5.
Al doilea e corelarea: multe controale sunt interconectate; autoritatea își construiește o mapare a conexiunilor și va urmări unde o afirmație nu se susține cu răspunsul de la alt control.
Al treilea e retroactiv: datele se păstrează mulți ani, iar la apariția unui incident analiza se reia.
Gabriel Dinu conclude cu un avertisment fără echivoc: nu mizați pe o evaluare avantajoasă pe hârtie, asumată sub semnătură, pentru că verificarea va veni la un moment dat, iar nesinceritatea în relația cu autoritatea este o circumstanță agravantă la stabilirea sancțiunii.
Devine o autoevaluare onestă o probă a autorității împotriva entității: autoincriminare sau oportunitate?
Continuând cu un aspect pe care Ordinul 1/2026 îl lasă deschis, am discutat cu Cristina Crețu despre faptul că documentul transmis la DNSC are un profil juridic neobișnuit: o autoevaluare asumată de conducerea executivă, urmată de un plan de măsuri care îți enumeră explicit propriile deficiențe.
Art. 3 alin. (4) le scoate din categoria informațiilor de interes public, dar nu spune nimic despre regimul lor ca probă în litigiu. Devine, așadar, o autoevaluare onestă o probă a autorității împotriva entității? Autoincriminare sau oportunitate? Autoincriminare sau oportunitate?
Cristina Crețu pornește de la natura documentului: produce efecte juridice, pentru că îl semnezi, practic îți asumi transmiterea unor informații.
Tocmai de aceea, spune ea, nu ar trebui tratat ca un exercițiu de paper compliance, ci raportat la măsurile pe care le ai efectiv și pe care le poți implementa la momentul răspunsului.
Este, într-adevăr, declarația ta. Dar nu îl vede ca pe o autoincriminare și argumentul stă în arhitectura Ordinului: pasul doi este planul de remediere. Identifici problemele, îți asumi un plan de măsuri cu tot cu timeline și îl trimiți autorității.
Atâta timp cât lucrul acesta se face onest, documentul nu are rol incriminator.
Linia roșie e una singură: să nu selectezi un nivel diferit de cel real. Acolo devine declarație în fals și abia acolo apare elementul incriminator.
Cristina Crețu menționează și logica sancțiunii, care clarifică toată discuția: DNSC nu vine să sancționeze situația din momentul T0. Sancționează faptul că ai declarat fals sau că nu ai luat măsurile necesare pentru a te aduce la un nivel conform.
Măsura cea mai rar implementată din tot studiul: 31% e desemnarea de oameni responsabili de securitate din afara IT-ului
Legea 124/2025 a adăugat expres în sectorul Sănătate din Anexa 1 diviziunile 4646, comerț cu ridicata al produselor farmaceutice, și 4773, comerț cu amănuntul în magazine specializate.
Iar art. 14 alin. (4) cere, pentru entitățile esențiale, un responsabil cu securitatea cu autoritate managerială, subordonat direct conducerii, care funcționează independent de structurile IT și OT, cu curs acreditat în 12 luni.
Este, practic, un DPO pentru securitate.
Întrebarea pusă lui Ilie, care are deja mandatul statutar pe date, legată de cum se împacă independența față de IT cu realitatea unei rețele de farmacii, a adus în vedere un adevăr inconfortabil și anume: în România noțiunea de grup nu există.
E un aspect care merită semnalat, spune el, pentru că s-a întâlnit deja sub NIS1: când ai mai multe entități în grup care partajează infrastructura, e complicat să le tratezi separat. În practică, pentru 30 de entități a fost nevoie de 30 de declarații, 30 de audituri etc.
Ceea ce duce la întrebarea firească: ordinul cere, atunci, 30 de persoane responsabile, fiecare cu autoritate managerială și acces la bugete? Sau dacă există o singură persoană, cum funcționează?
Aici Ilie readuce discuția la ce este de fapt rolul. Contractele între entități sunt necesare, iar declarațiile acoperă atât entitatea cât și persoana care menține relația cu autoritățile și responsabilul desemnat.
Cât despre cumulul de funcții, el îl încadrează ca problemă de guvernanță, nu de operare.
Atât CISO, cât și DPO au în responsabilitate auditarea operațională, dar nu sunt cei care răspund efectiv de măsurile de securitate, nu monitorizează și nu gestionează direct vreun instrument. Primesc informația, construiesc lucrarea de guvernanță, o verific, pot cere date de la colegii din IT.
Ceea ce înseamnă, adaugă el, că e și datoria lor să se asigure că autoevaluarea e corectă.
Iar aici cele trei răspunsuri ale panelului se leagă: responsabilul din afara IT-ului nu e o poziție administrativă în plus; e mecanismul care face autoevaluarea credibilă.
Doar că e și măsura cea mai rar implementată din tot studiul: 31%, desemnarea unor oameni responsabili de securitate din afara IT-ului.
Costurile sunt ridicate, nevoia de ISO și CISO apare real, dar în structuri de grup se complică și rămâne de reglementat.
Ce faci când organizația evaluată se schimbă?
Discuția cu Mihai Petrov, CISO, a adus în panel singurul scenariu pe care Ordinul îl presupune, dar nu îl descrie: ce faci când organizația evaluată nu mai e aceeași organizație.
Contextul: e în mijlocul unui carve-out; entitatea la care e CISO se mută de sub acționariatul francez sub acționariatul românesc. Până de curând, o parte din capabilitățile de securitate era la nivel de grup.
Iar acum, suprapusă pe proiectul normelor de grup, întrebarea devine foarte concretă: care sunt provocările reale ale procesului, știind că lucrurile nu se schimbă peste noapte: vendori diferiți, procese diferite, sisteme diferite?
Răspunsul lui Mihai Petrov mută accentul înainte de tranzacție.
Un carve-out se pregătește dinainte, uneori chiar înainte să se pună problema că va exista unul. Iar munca reală durează mult după ziua 1: responsabilitatea echipei de securitate e să pregătească totul cât se poate de bine înainte de acea zi, astfel încât dependențele rămase să fie minime, iar cele care rămân oricum, să poată fi tratate ulterior cu cât mai multă ușurință.
Ceea ce lasă o întrebare deschisă pentru autoritate: entitatea a făcut o autoevaluare la T0, apoi începe carve-out-ul. Când și în ce formă se face o nouă încadrare, o nouă declarație?
Gabriel Dinu a răspuns că orice schimbare organizațională care influențează modul în care entitatea se încadrează în prevederile legale trebuie raportată într-un termen clar.
Intră aici schimbarea denumirii, a formei juridice, a sediului, schimbarea persoanei responsabile și schimbările care mută entitatea de la o dimensiune la alta.
Raportarea are, spune el, două scopuri distincte. Cele care țin de identitate sunt necesare pentru a putea opera în registru. Restul servește verificării a ce se întâmplă cu infrastructura ca urmare a schimbării.
Iar asta închide cercul deschis de prima întrebare: autoevaluarea nu e o fotografie pe care o predai și o uiți. E o declarație care trebuie să rămână adevărată, inclusiv atunci când se schimbă compania din jurul ei.
Zero incidente raportate nu înseamnă zero incidente
Ultima parte a discuției a plecat de la o observație din barometru care arată bine pe hârtie și e, în realitate, cel mai îngrijorător rezultat din tot studiul: companiile cu un singur om în IT nu au raportat niciun incident.
Contextul metodologic contează.
Detecția, ca funcție distinctă, are două componente: monitorizarea continuă și analiza evenimentelor adverse în momentul în care sunt detectate.
Modelul de resurse din piață e însă foarte variat: de la externalizare completă la un singur om de IT. Iar o bună parte din entitățile care intră sub NIS nu își vor construi niciodată un SOC intern.
De unde întrebarea pusă direct lui Tudor Cristea: putem cumpăra un MDR (managed detection and response) ca să trecem evaluarea rapid și fără complicații?
Răspunsul lui a fost, în esență, „nu”.
Un MDR înseamnă o echipă specializată de incident responderi certificați care se ocupă de organizația respectivă. Dar e o extensie a efortului companiei, nu un substitut pentru el.
Iar dovada vine din partea contraintuitivă a pieței: dintre clienții de MDR ai unui vendor global, aproximativ 25–30% sunt organizații cu SOC matur, cu sute de oameni, care au nevoie în plus de expertiza unui player pur de MDR.
Cu cât te implici mai mult în problematica securității cibernetice, cu atât realizezi că ai nevoie de ajutor.
Ceea ce explică și cifra de la început. Cele aproximativ 10% companii cu un singur angajat în IT nu sunt în măsură să detecteze.
Dacă nu ai măsuri de detecție, dacă nu ai senzori, nu ai cum să raportezi.
Iar atunci când totul pare perfect, de obicei e problematic sub suprafață.
Concluzia practică: discuția despre MDR e o discuție pentru organizațiile cu un nivel ridicat de maturitate.
Când ai buget, îl poți investi în creșterea echipei proprii, poți merge la un partener local sau la un vendor global.
Important e să investești complementând lipsurile sau augmentând capabilitățile existente, în funcție de nivelul real de maturitate al entității.
Securitatea cibernetică are o problemă de marketing
Andrei Resmeriță, CRO Fort, a închis evenimentul cu observația care explică, probabil, jumătate din cifrele barometrului: securitatea cibernetică are o problemă de marketing.
Suntem nevoiți să folosim frica pe post de argument pentru investiții, buget și acțiuni. Iar dacă frica e singurul limbaj disponibil, e de lucrat la paradigmă.
Din ce vede în piață, sunt patru provocări pe care companiile le întâlnesc cel mai des:
- AI governance și securitatea AI
- alocarea de buget pe cybersecurity
- implementarea principiului Zero Trust
- Business Continuity
Și trei concluzii cu care merită să rămânem.
1. Compliance nu înseamnă securitate.
Paper compliance e gratuit, dar gratuit nu înseamnă asigurat.
E aceeași distanță pe care o măsoară barometrul între cei 45% care se declară maturi și cei 27% care trec testul practic.
2. E nevoie de un trib.
Ca să crești nivelul de maturitate suficient pentru a trece auditul NIS2, nu e suficient să lucrezi doar tu.
Maturitatea cibernetică e un efort de industrie, un efort comun de a identifica real breșele care trebuie rezolvate în fiecare companie.
3. Relația de dragoste dintre IT și management.
Înainte, IT-ul era responsabil; acum, răspunderea pentru securitate stă la management.
Dar să nu cădem în mirajul că e doar responsabilitatea managementului; e o responsabilitate partajată.
Iar securitatea nu e doar un cost de conformare: e un feature în procesul comercial și de scalare și o să devină curând un driver care te asigură că poți vinde și că soluția ta e rezonabilă pentru industriile cărora te adresezi.
Am pornit discuțiile de la o scală de la 0 la 100 și cinci factori cu pondere egală.
Am ajuns, prin cinci intervenții, la același lucru spus în cinci feluri: distanța dintre ce declarăm și ce putem demonstra nu e o problemă de raportare, e o problemă de securitate în sine.
Poți descărca raportul complet de aici.